
你剛從搜尋結果、群組貼文或陌生訊息打開一個娛樂網站,畫面看起來很完整,甚至有鎖頭圖示。這時先別登入,也不要入金、貼上簡訊驗證碼或上傳證件。只要你說不出這個連結是從哪個已確認管道取得,或主網域有一個字母對不上,就把它視為尚未驗證。
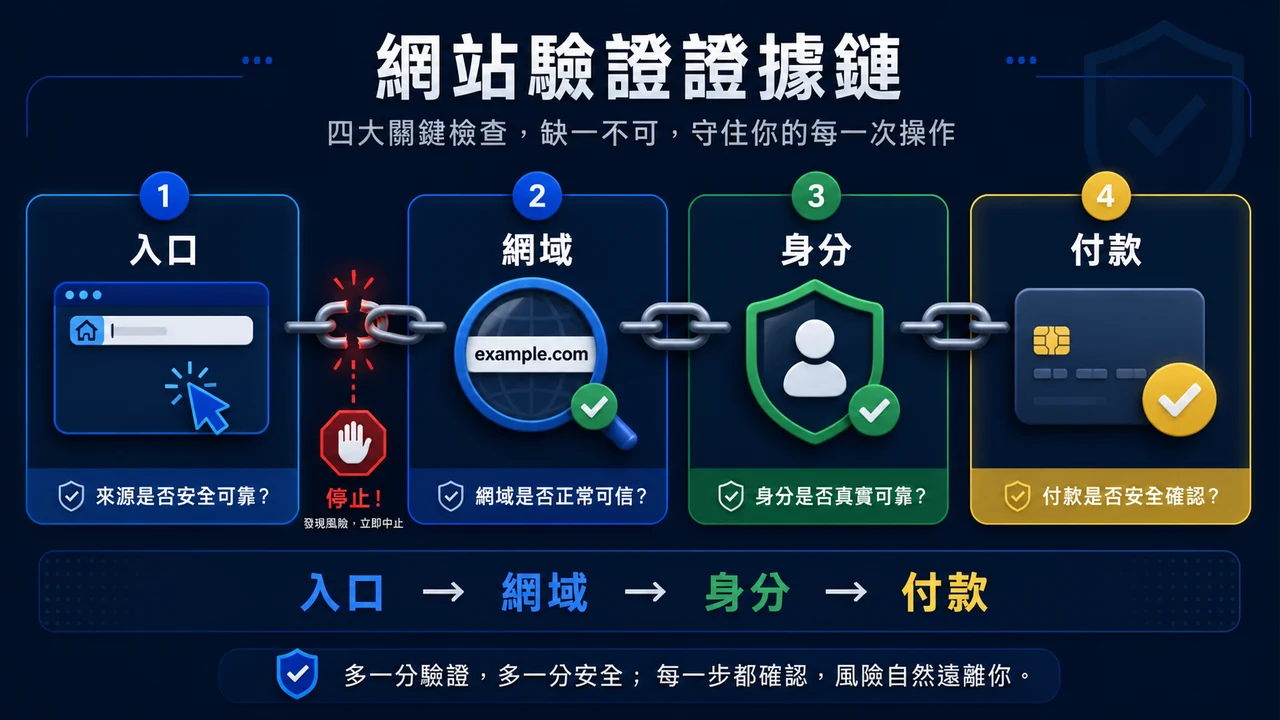
最實用的判斷不是「它像不像真的」,而是入口、網域、經營身分與付款去向能不能互相對得上。仿站可以複製配色、按鈕與活動圖,但很難同時取得正牌網域控制權、可信公告來源與一致的收款身分。以下七個線索要一起看;任何單一綠燈都不能替其他疑點背書。
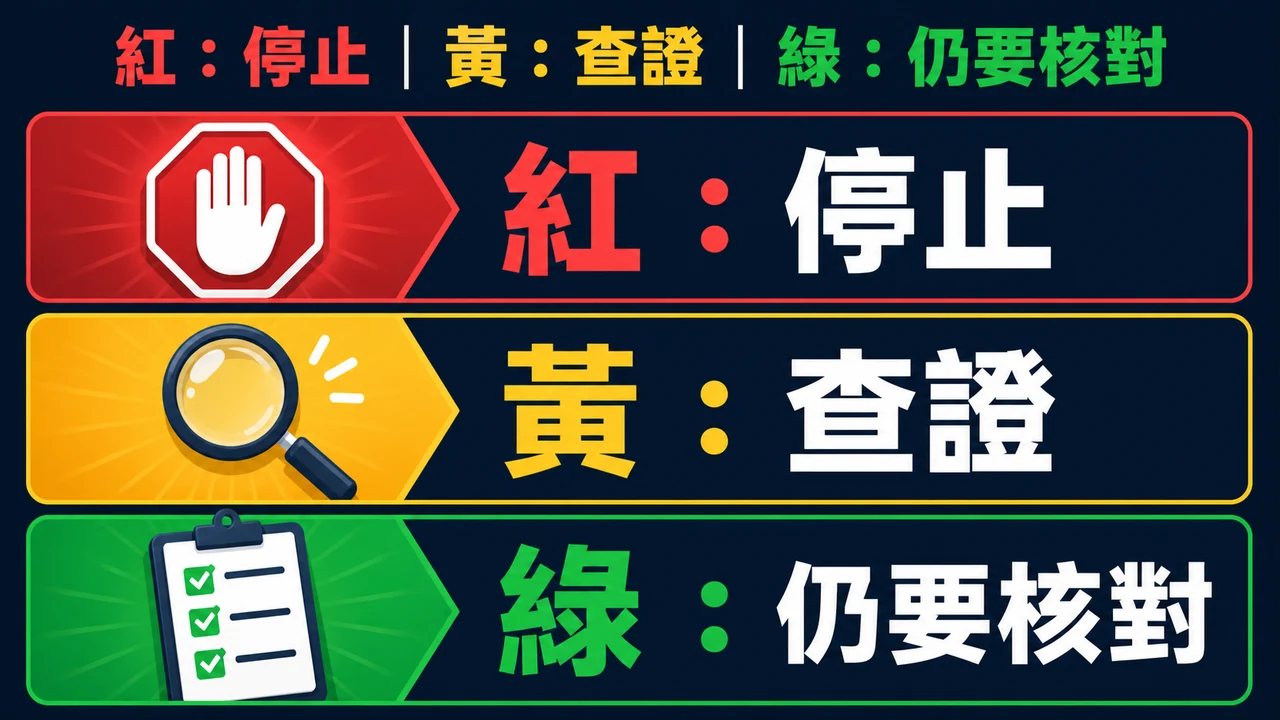
先用 30 秒做停損判斷
| 你看到的情況 | 風險級別 | 立刻怎麼做 |
|---|---|---|
| 要求提供 OTP、密碼、付款碼或遠端控制 | 紅色 | 關閉頁面,不提供、不轉帳,保留訊息與網址 |
| 網域拼字不確定、短網址、收款人突然更換 | 紅色 | 停止登入與付款,改走自行保存的官方入口查證 |
| 只有鎖頭圖示、頁面漂亮、客服回覆快 | 黃色 | 不能據此判真,繼續核對主網域與身分 |
| 入口、網域、公告與收款身分可由獨立來源交叉驗證 | 綠色但非保證 | 仍核對金額、幣別、收款人與交易摘要 |
線索一:你是從哪裡進來的
搜尋廣告、社群留言、私訊與轉傳短網址都可能把你帶到外觀相似的頁面。不要在同一則可疑訊息裡找「官方客服」驗證自己,因為連結與客服帳號可能是一整套。比較穩妥的做法是關閉該頁,從你先前保存的書籤、已安裝的正式 App,或另一個可獨立確認的品牌資訊來源重新進入。
短網址本身不等於詐騙,但它遮住了實際目的地,所以風險判讀必須延後。手機上尤其容易忽略跳轉後的網址列;付款或登入前,至少完整展開網址並重新逐字核對。
線索二:看主網域,不看頁面上的品牌字樣
網址要從右往左看主網域。像是 brand.example.com 的控制者通常是 example.com;如果品牌名稱只出現在更左側、路徑、連字號後面,或真正主網域其實是陌生字串,就不能因為網址裡「有品牌名」而放行。常見混淆包括多一個字母、少一個字母、把 l、I、1 或 o、0 混用,以及換成不同頂級網域。
Chrome 等瀏覽器顯示連線安全,只表示裝置與該網站之間的傳輸有加密。詐騙者也能申請憑證,因此 HTTPS 是基本條件,不是經營者身分證。若瀏覽器直接顯示危險警告,應停止;若沒有警告,也只能說目前未被瀏覽器攔下,不能說已證明可信。
線索三:登入要求是否符合最小必要
第一次開啟頁面就要求身分證正反面、完整銀行資料、提款卡資訊、OTP、錢包私鑰或螢幕共享,風險很高。不要用「客服說是驗證」替這些要求找理由。真正需要身分確認的流程,也應清楚交代蒐集目的、資料欄位、保存方式與正式政策;若只用倒數計時或帳號凍結話術催你提交,先停止。
密碼管理器也是一個輔助訊號:若它原本會在熟悉網域自動填入,這次卻沒有出現,可能代表網域不同。不過這也可能只是瀏覽器設定或表單變更,所以它是提醒,不是單獨定罪的證據。
線索四:聯絡管道能不能獨立驗證
頁面只留下私人 LINE、Telegram 帳號或臨時信箱,不代表一定是假站,但你缺少可交叉查核的對象。更重要的是:不要直接用可疑頁面提供的帳號詢問「你們是真的嗎」。應從另一條已知來源找聯絡方式,再把完整網址、客服帳號與付款資訊分別核對。
線索五:收款人、金額與流程有沒有突然改變
付款前最需要看的是收款資訊是否與前一頁、公告與交易摘要一致。若對方臨時改成私人帳戶、要求拆單、把用途說成「金流驗證」、保證稍後沖銷,或催促你先轉再補資料,直接停止。私人帳戶本身不是自動判定詐騙的唯一條件,但「身分無法驗證又要求立刻轉帳」已足以不繼續。
線索六:頁面內容是否能被外部資料支持
牌照、安全認證、得獎紀錄與合作關係都要能回到原始機構查核。頁面放一張徽章圖片、監管名稱或媒體 Logo,不代表對方真的獲授權。若外部來源查不到、連結只繞回站內,或聲明沒有日期與適用地區,就把它列為未驗證,不要自行補完結論。
線索七:網站的更新、更正與責任邊界是否清楚
可信內容不只會說優點,也會交代限制、地區、年齡門檻、風險與更正方式。仿站常把所有按鈕都導向同一個客服,或大量使用「立即處理」「帳號即將失效」等催促語。這些不是技術證據,但與網域、收款或登入疑點同時出現時,風險會顯著升高。
| 證據要保存什麼 | 建議格式 | 不要保存什麼 |
|---|---|---|
| 完整網址與跳轉後網址 | 複製為純文字並截圖網址列 | 不要把密碼或 OTP 一起截進去 |
| 訊息來源、帳號 ID、時間 | 截圖並記錄日期時間 | 不要只留可修改的暱稱 |
| 付款頁資訊 | 收款人、銀行、末五碼、金額與交易摘要 | 公開分享前遮蔽自己的完整帳號 |
| 瀏覽器警告或錯誤 | 保留原始畫面與時間 | 不要為了重現而再次輸入資料 |
如果已經輸入資料或完成轉帳
先離開可疑網站,改用你確定乾淨的裝置與官方入口處理。已輸入密碼就優先修改該帳號,以及所有共用相同密碼的帳號;能檢查登入裝置或 Session 的服務,移除不認識的項目並開啟多因素驗證。已提供卡片、銀行或付款資料,請直接聯絡金融機構說明「疑似詐騙或未授權交易」,不要再透過原訊息中的客服。
已經轉帳時,時間很重要。保留交易明細、收款資訊、對話與網址,盡快聯絡往來銀行並撥打 165 諮詢;是否能止付或追回要由銀行、警方與個案狀況判定,任何人都不應先向你收費並保證追回。
安全查詢工具只能補充,不能替網站驗明正身
網址信譽、惡意程式掃描、網域註冊資訊與瀏覽器警告都很有用,但它們回答的問題不同。安全瀏覽查無警告,可能只代表這個網址尚未被收錄為危險;網域註冊時間較久,也不代表現在的經營者或內容一定可信。反過來說,新網域也可能是合法服務剛上線。工具結果要放回入口、身分與付款鏈一起解讀。
不要把可疑網址貼進來路不明的「安全檢測網站」,尤其網址含有登入 Token、會員編號或一次性參數時,這可能把敏感連結交給第三方。優先使用瀏覽器或知名安全機構的公開查詢,查詢前刪除問號後的個人化參數;若不確定,直接不要開啟。
手機上核對網址,注意被介面省略的部分
手機瀏覽器常只顯示簡化網域,通訊軟體內建瀏覽器又可能收起網址列。付款或登入前,點開網址列查看完整字串;如果無法完整檢視,就複製連結到記事本但不要開啟,先找出主網域。看到國際化網域或形似英文字的其他字元時,更不要靠目測放行。
若頁面要求全螢幕、隱藏瀏覽器工具列或反覆跳轉,先退回。仿站可能利用介面讓你只看到品牌名或路徑,實際主網域藏在後面。不要因為返回鍵失效而繼續操作;直接關閉整個分頁或 App 內建瀏覽器。
七個線索怎麼合併成一個決策
先看是否出現紅色停止條件:索取敏感資料、要求遠端操作、臨時收款、網域不符。任何一項成立就不繼續。沒有紅燈時,再看黃色疑點是否能被獨立來源解釋,例如官方公告是否真的記載網域或付款調整。只有當每個差異都有來源,而且付款摘要仍一致,才進入下一步;這仍是降低風險,不是安全保證。
如果家人或朋友請你代查,不要要求他把帳密、OTP 或完整交易明細傳來。請他只提供去識別後的網址、客服帳號與異常畫面,或直接陪同從官方入口查證。幫忙查證不等於代為登入,更不能代替本人與銀行或警方聯絡。
三個最容易誤判的情境
第一種是「朋友用過,所以應該是真的」。朋友可能走的是不同網域,也可能只是尚未遇到問題。請他提供當時自行保存的入口供你比對,不要把單次使用經驗當成網站身分證。第二種是「搜尋排名很前面」。自然結果或廣告位置都可能變動,排名不能證明經營者,仍要核對主網域。
第三種是「客服能說出我的資料」。對方知道姓名、電話或部分交易,不代表來自正式平台,這些資料也可能出自過往外洩或社群蒐集。真正的核對應該由你從官方入口發起,並避免在查證過程透露更多資訊。
把查證結果寫成可交接的短紀錄
若你需要和家人、平台或銀行說明,用四行就能交代重點:連結從哪裡來、實際主網域是什麼、對方要求你做什麼、你是否已輸入資料或付款。再附上去識別截圖與時間。這種紀錄比「感覺怪怪的」更容易讓接手的人判斷下一步,也能避免你反覆打開可疑頁面。
查證暫時沒有答案時,結論就寫「未驗證,停止操作」,不要硬選真或假。延後登入和付款的成本通常有限;錯把假站當真,可能同時暴露帳號、個資與資金。停在未知,是這套七線索流程允許且重要的結果。
來源與更新註記
內容查核:88WIN4 編輯台;獨立安全審核:Security Review。最後更新:2026 年 8 月 31 日。本文依新北市政府警察局、中華郵政防詐資料、Google Chrome 與 Safe Browsing 官方說明整理。安全名單與詐騙手法會變動,查無警示不等於已證明網站身分;本文也不替任何特定平台背書。
相關閱讀
商業連結揭露:下方按鈕會前往合作平台。先完成本文的網址與付款查核;若有任何紅色風險訊號,請不要繼續。
[…] 假娛樂城網站的七個核對線索 […]
[…] 假娛樂城網站的七個核對線索 […]