
看到「數百萬筆資料外洩」這類標題,先不要點留言區或陌生通知裡的「立即驗證」連結,也不要急著把所有帳號密碼一次改完。先找平台官方事件頁或主管機關資料,確認四件事:發生與發現時間、受影響對象、外洩資料類型、平台已採取的措施。若這四項尚未交代,能做的是有限度防護,不是替新聞補上結論。
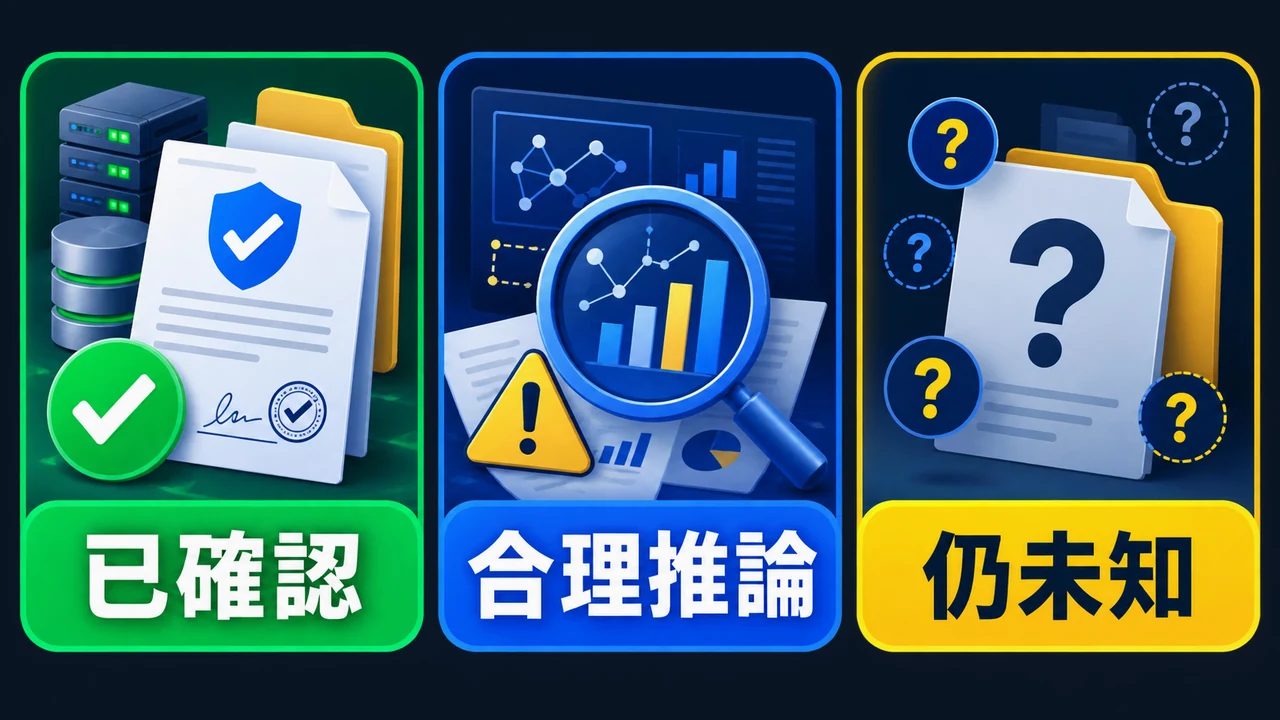
同樣叫資料外洩,風險可能完全不同。只有電子郵件地址外流,和密碼、證件、銀行資料同時外流,處理順序不一樣。最好的應對不是恐慌,而是把資訊分成「已確認」「合理推論」「仍未知」,再依資料可被怎麼利用安排動作。
先找原始事件頁,不要只看轉述標題
可靠事件說明應指出誰發布、何時更新、事件狀態與來源。台灣個資保護機關的官方說明指出,通知內容應包括個資被侵害的事實與已採因應措施,讓當事人能採取補救。若報導沒有連到原始來源,先搜尋機構正式網站;找不到時,將消息標成未確認,不要把社群貼文當通知。
已確認、合理推論與未知要分開寫
| 證據層級 | 可以怎麼說 | 不能怎麼說 |
|---|---|---|
| 已確認 | 官方明列受影響系統、期間與資料欄位 | 不能擴大到未列出的所有會員 |
| 合理推論 | 依資料類型說明可能的釣魚或帳號接管風險 | 不能宣稱攻擊者一定已使用資料 |
| 仍未知 | 攻擊途徑、完整人數、密碼保護方式尚待說明 | 不能用「沒有說」推論一定安全或一定更嚴重 |
新聞初期資訊會改變。第一版可能只確認系統遭未授權存取,後續才釐清資料欄位與受影響時間。更新文章時應保留時間線與更正紀錄,而不是把新資訊無痕覆蓋,讓讀者誤以為一開始就已知道全部。
先判斷外洩的是哪一類資料
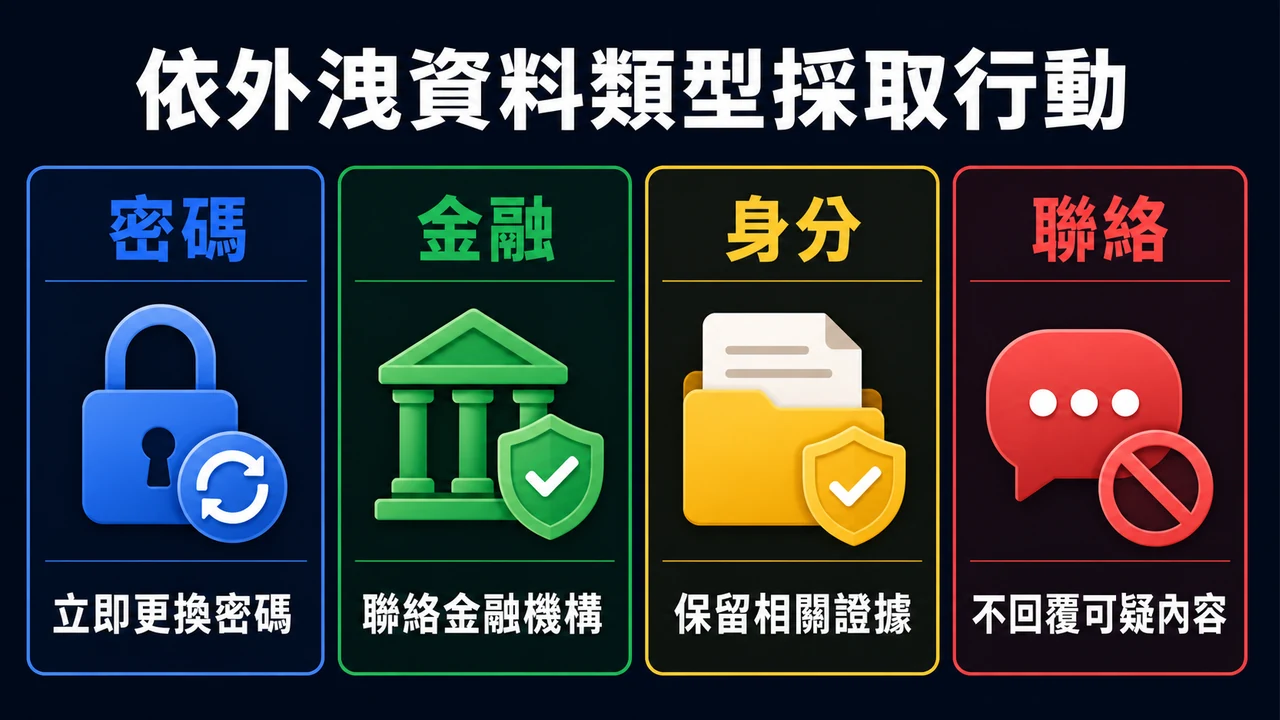
帳號密碼類包括使用者名稱、密碼或登入 Token;金融類包括卡號、銀行資料、交易紀錄;身分類包括證件、生日、地址;聯絡類包括電話、電子郵件與通訊帳號。還要看資料是否加密、雜湊、遮罩,以及攻擊者是否取得可直接使用的內容。沒有技術細節時,文章應明說未知。
密碼或 Session 相關資料:優先切斷帳號風險
如果官方確認密碼、登入 Token 或 Session 受影響,先從可信裝置改成唯一密碼,移除陌生 Session,並開啟多因素驗證。若舊密碼在其他網站重複使用,逐一更換;不要只改發生事件的那一個平台。密碼是否以雜湊保存會影響風險,但「有雜湊」不等於永遠無法破解,仍要看演算法與實作,資訊不足時不要保證。
金融或交易資料:聯絡機構並提高監控
若卡號、銀行帳號、付款資料或交易紀錄被確認外洩,直接使用卡片背面、網銀 App 或銀行官網的聯絡方式,不要打通知訊息裡的新電話。詢問是否需要停卡、換卡、設定通知或提出爭議交易。具體措施由金融機構與交易狀態決定,不能用一般文章承諾一定不會損失。
證件與身分資料:防範後續冒用
證件影像、生日、地址與電話被取得後,風險可能延續較久。保存官方通知與事件編號,留意新帳戶、陌生門號、貸款或以你名義進行的驗證。台灣可依事件性質向相關機關與個資保護諮詢管道求助;若接到自稱協助註銷或補發的電話,仍要從官方入口回查。
只有聯絡資料外流,也不能完全忽略
電子郵件與電話本身未必能直接登入,但會讓釣魚訊息更像真的。攻擊者可能引用你的平台名稱、部分交易或會員資料提高可信度。往後收到「事件補償」「帳號驗證」「退款」訊息時,視為高風險,從官方事件頁進入,不點陌生連結。
| 資料類型 | 第一優先動作 | 後續觀察 |
|---|---|---|
| 密碼/登入 Token | 改唯一密碼、撤銷 Session、開啟多因素驗證 | 跨站重複密碼與新登入 |
| 卡片/銀行資料 | 直接聯絡金融機構 | 未授權交易與新收款人 |
| 證件/生日/地址 | 保存通知並詢問正式處理管道 | 身分冒用、陌生帳戶或門號 |
| 電話/Email | 提高釣魚警覺並核對通知來源 | 假補償、假客服與驗證連結 |
不要忽略第三方服務與復原信箱
娛樂平台可能連接電子郵件、社群登入、支付服務或第三方 App。事件範圍若包含授權 Token,檢查並移除不認識的第三方存取。復原信箱是重設其他帳號的入口,也要使用唯一密碼與多因素驗證。別只盯著事件平台,卻留下更關鍵的復原管道。
建立追蹤表,避免新聞每更新一次就重新慌一次
記錄官方事件頁、首次公告時間、最後更新、已確認資料類型、受影響期間、平台措施、你已完成的動作與下一次檢查日。若官方後續縮小或擴大範圍,在表中保留變更。這比保存一堆新聞截圖更容易判斷自己還缺哪一步。
哪些話現在還不能下結論
沒有收到通知,不代表一定未受影響;收到通知,也不代表所有資料都已被濫用。事件規模大,不等於你的個人風險必然最高;平台說已修補,也不代表先前流出的資料會消失。每個判斷都要回到資料類型、時間、保護方式與已觀察到的濫用證據。
如果媒體或社群點名某個平台,但官方尚未確認,不要把推測寫成「已外洩」。可以報導「出現未證實說法」的查證狀態,但除非有明確公共利益與可靠來源,較安全的做法是等待原始文件。這篇文章提供的是通用應對框架,不宣稱目前有特定娛樂平台正在發生外洩。
如何確認外洩通知本身不是釣魚
事件發生後,詐騙者常利用新聞熱度寄送假補償、假重設密碼與假客服訊息。不要點通知中的登入按鈕,改從你自行輸入的官方網址查看是否有相同公告。比對公告時間、事件名稱、受影響期間與聯絡方式;若只有社群截圖或轉寄信,仍屬未確認。
真正通知也可能要求你採取行動,但不需要你把舊密碼、OTP、完整卡號或證件傳回郵件。若通知要求填表,先從官方事件頁找到同一個表單入口。電話聯繫時,掛斷後改撥官方網站或卡片背面的號碼,避免留在同一通來電裡。
平台事件公告至少應回答哪些問題
| 公告欄位 | 讀者要找的答案 | 資訊不足時的寫法 |
|---|---|---|
| 事件時間 | 何時發生、何時發現、何時控制 | 標示尚待確認,不猜持續多久 |
| 受影響對象 | 哪些地區、帳號或期間可能受影響 | 不要把全部會員都算進去 |
| 資料類型 | 具體欄位、是否加密或遮罩 | 只寫官方已確認內容 |
| 已採措施 | 停用 Token、重設或通知安排 | 不把「調查中」寫成已解決 |
| 聯絡與更新 | 正式事件頁、案件管道與下次更新 | 不要使用社群轉傳聯絡人 |
處理優先級要看可利用性與不可逆性
能直接登入、付款或冒用身分的資料,優先級高於單純的公開聯絡資訊;正在發生的未授權交易,又高於尚未觀察到濫用的風險。這不是說電子郵件外洩可以忽略,而是先把時間用在最可能造成不可逆損失的地方。完成高優先動作後,再處理長期監控。
多人共用信箱、家庭裝置或公司帳號時,先確認還有哪些人能存取。不要在群組直接張貼通知裡的個人識別資料,改用去識別的任務表分工:誰聯絡銀行、誰修改信箱、誰保存事件公告。
更新新聞時,不要用「最後更新」掩蓋資訊變化
每次更新應列出新增或修正了什麼:受影響人數調整、資料欄位增加、攻擊時間縮小,或平台提供新的處理方式。若先前內容有誤,要在更正紀錄明說。讀者需要知道自己是否因新資訊改變處置,不只看到頁面日期變新。
事件結案也不代表個人風險同日歸零。外洩的聯絡或身分資料可能被延後利用,所以保留官方通知與你完成的動作,並在未來收到高度個人化的客服或補償訊息時回到原事件頁查證。觀察多久應依資料類型與機構建議決定,本文不設定虛構的固定天數。
最後用三個問題決定今天要做到哪裡
第一,是否有能直接被利用的資料,例如密碼、Token、卡片或證件?有的話先做對應的阻斷。第二,是否已觀察到未授權登入或交易?有的話立即聯絡平台與金融機構。第三,還有哪些關鍵事實未知?把它們列入追蹤表,而不是用最壞想像填空。
如果三題都無法回答,今天至少完成兩件事:保存官方事件頁,並提高對假補償與假重設通知的警覺。等官方補充範圍後再精準行動,比在不明狀況下到處輸入新密碼更安全。
來源與更新註記
內容查核:88WIN4 編輯台;獨立審核:Security Review。最後更新:2026 年 8 月 31 日。本文依個人資料保護委員會籌備處、FTC 與 Google 官方安全資料整理。適用措施會因地區、資料類型與事件狀態不同;本文不是法律意見,也不保證帳號、身分或資金不受損。
相關閱讀
商業連結揭露:下方按鈕會前往合作平台。若你正處理資料外洩通知,請先確認來源與受影響範圍;不要從陌生通知進入,也不要在尚未釐清時提供更多個資。